


Вредоносный код подменяет ссылки и переадресацию.
Провайдер заблокировал сайт из-за скрытых скриптов.
Вредоносные вставки в контенте и настройках.
Проверим каждый PHP, JS и HTML файл.
Удалим вредоносные вставки и скрытые ссылки.
Найдём и обезвредим все скрытые скрипты.
Сканируем все файлы и базу. Находим вредоносный код.
Удаляем шеллы, бэкдоры и скрытые скрипты.
Тестируем сайт, убеждаемся, что он чистый.
Даём 30 дней гарантии на чистоту.
Сканируем PHP, JS, HTML и другие файлы.
Находим вредоносные вставки в таблицах.
Обезвреживаем все скрытые скрипты.
Убираем левые ссылки из контента и кода.
Полный цикл: диагностика, очистка, проверка.
Начинаем работу сразу после обращения.
Удаляем вредоносный код в кратчайшие сроки.
Вылечили более 350 сайтов на Joomla. Работаем быстро, даём гарантию и защищаем от повторного заражения.
Подключаемся сразу после обращения.
Если вирус вернётся — вылечим бесплатно.
Закрываем уязвимости, настраиваем файрвол.
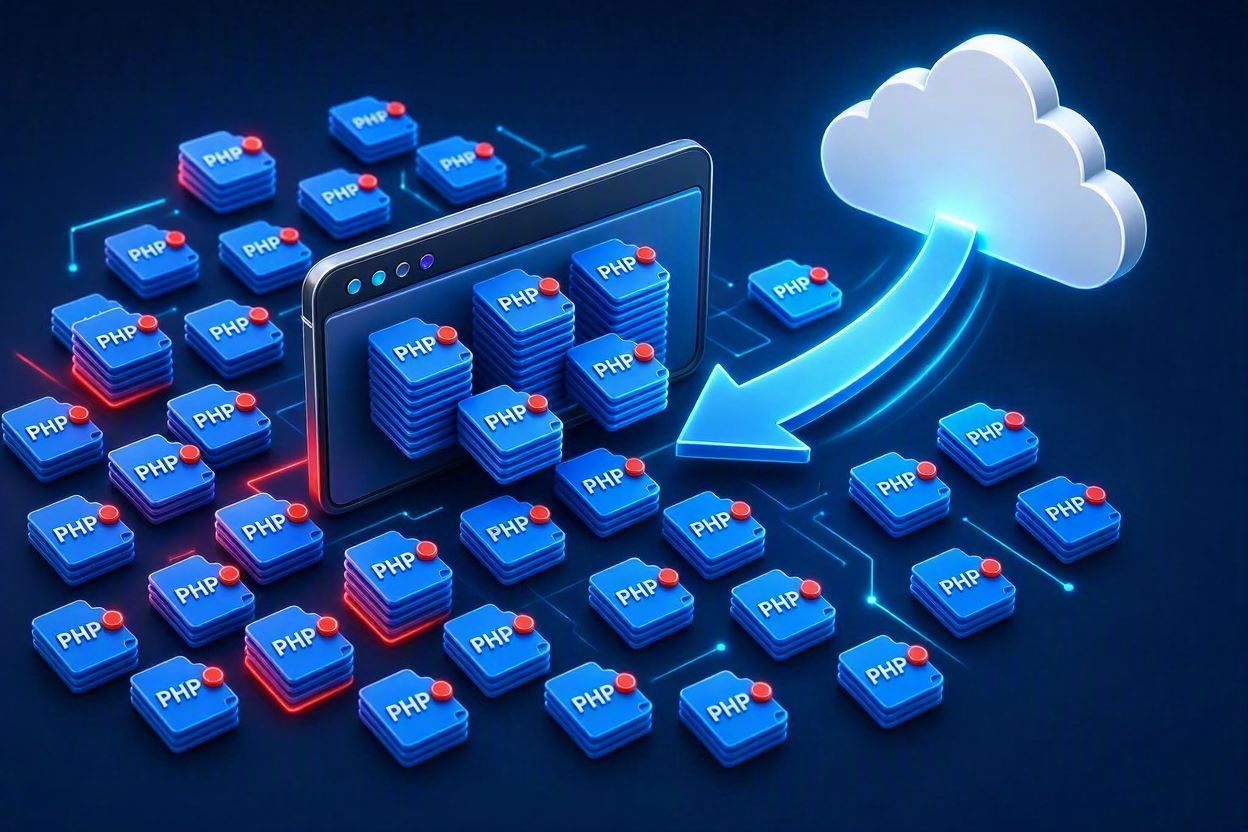
Массовое заражение файлов Joomla: как восстановить сайт без бэкапа Типичный сценарий: вирус проник на сайт и заразил все PHP-файлы — добавил вредоносную строку в начало каждого. Ручное удаление из со…

Что такое бэкдор и почему его нужно искать отдельно от вируса После взлома злоумышленник старается оставить себе запасной вход — бэкдор. Это может быть веб-шелл, скрытая учётная запись или модифициро…

Как проверить Joomla-сайт на скрытые вредоносные ссылки Злоумышленники внедряют на сайт ссылки на сторонние ресурсы: казино, аптеки, сомнительные магазины. Визуально ссылки не видны — они скрыты чере…
Нашли левые ссылки в коде сайта. Ребята вычистили всё за один день, проверили базу. Теперь сайт чистый и работает быстрее.
Хостинг заблокировал сайт из-за вредоносного кода. За два дня всё вычистили, восстановили работу. Огромное спасибо!
Удалили все шеллы и бэкдоры, закрыли уязвимости. Прошло три месяца — сайт чистый, атаки прекратились.
Да. Перед началом делаем полный бэкап. Если что-то пойдёт не так — откатим.
Обычная очистка — 1–2 дня. Срочная — 2–4 часа.
Доступ к файлам сайта и базе данных. Если доступов нет — поможем восстановить.
Да, 30 дней. Если вредоносный код появится снова — чистим бесплатно.
Проверим бесплатно и скажем, что делать дальше. Реакция — 15 минут.
